あなたの会社の会員IDは、いくつのサービスとつながっていますか。もしそのID基盤が破られたら、被害は何件で済むでしょうか。2026年11月2日、美容プラットフォーム「@cosme」を運営するアイスタイルが、@cosme共通IDの会員情報、約300万人分が不正アクセスで漏えいしたと公表しました。数字の大きさもさることながら、この事件が経営者にとって他人事でないのは、漏れたのが「1つのサービスの会員情報」ではなく「共通ID」だからです。共通IDの漏えいは、1か所の破れが複数のサービスに波及する構造を持っています。便利さのために設計した仕組みが、そのまま被害の拡大装置になる。本稿では、公表された事実を押さえたうえで、利用者と事業者、それぞれが今日から変えるべきことを整理します。
まず事実です。アイスタイルは2026年11月2日、@cosme共通IDの会員情報約300万人分が、不正アクセスによって漏えいしたと公表しました。侵入の経路や手口の詳細、漏えいした情報の項目の内訳については、本稿の執筆時点で公表されていない部分があります。ここから先は、公表事実にもとづく考察として読み分けてください。
背景にあるのは、もはや「今年は漏えいが多い」という水準を超えた数字です。個人情報保護委員会のまとめでは、2026年度(4月1日〜10月16日)の漏えい報告は延べ約2億6,000万人分に達しています。10月15日には、ソースネクストがパスワードを含む最大約2,252万件の会員情報が流出した可能性を発表しました。パスワードを含む漏えいが大規模に起きている年に、共通IDの漏えいが公表された。この組み合わせが、今回の事件の本当の怖さです。
共通IDとは、1つのIDとパスワードで、グループ内の複数のサービスや提携サービスにログインできる仕組みです。利用者にとっては、サービスごとにアカウントを作り直す手間がなく、ポイントや購買履歴も一元化される。事業者にとっては、顧客データを束ねてマーケティングに活かせる。双方に利益があるからこそ、多くの企業が採用してきました。
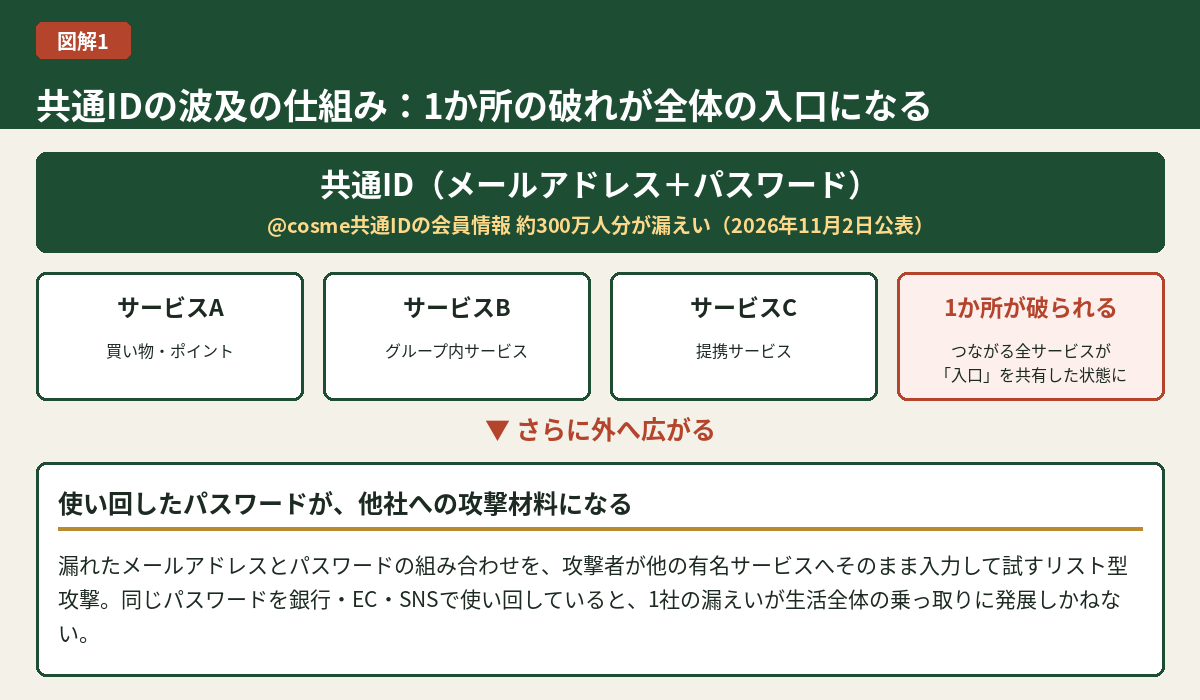
しかし裏側では、リスクも一元化されています。第一に、漏えいの単位が大きくなります。単独サービスの会員情報なら被害はそのサービスで止まりますが、共通IDが破られれば、つながっているサービス全体が「侵入の入口」を共有したことになります。第二に、パスワードの使い回しが被害を外へ広げます。漏えいしたメールアドレスとパスワードの組み合わせを、攻撃者は他の有名サービスにそのまま入力して試します。リスト型攻撃と呼ばれる手法です。利用者が同じパスワードを銀行、EC、SNSで使い回していれば、1社の漏えいが本人の生活全体の乗っ取りに発展しかねません。ソースネクストの件でパスワードが漏れた可能性がある以上、これは理論上の話ではなく、今年すでに現実の条件がそろっています。
利用者が今日やるべき棚卸し
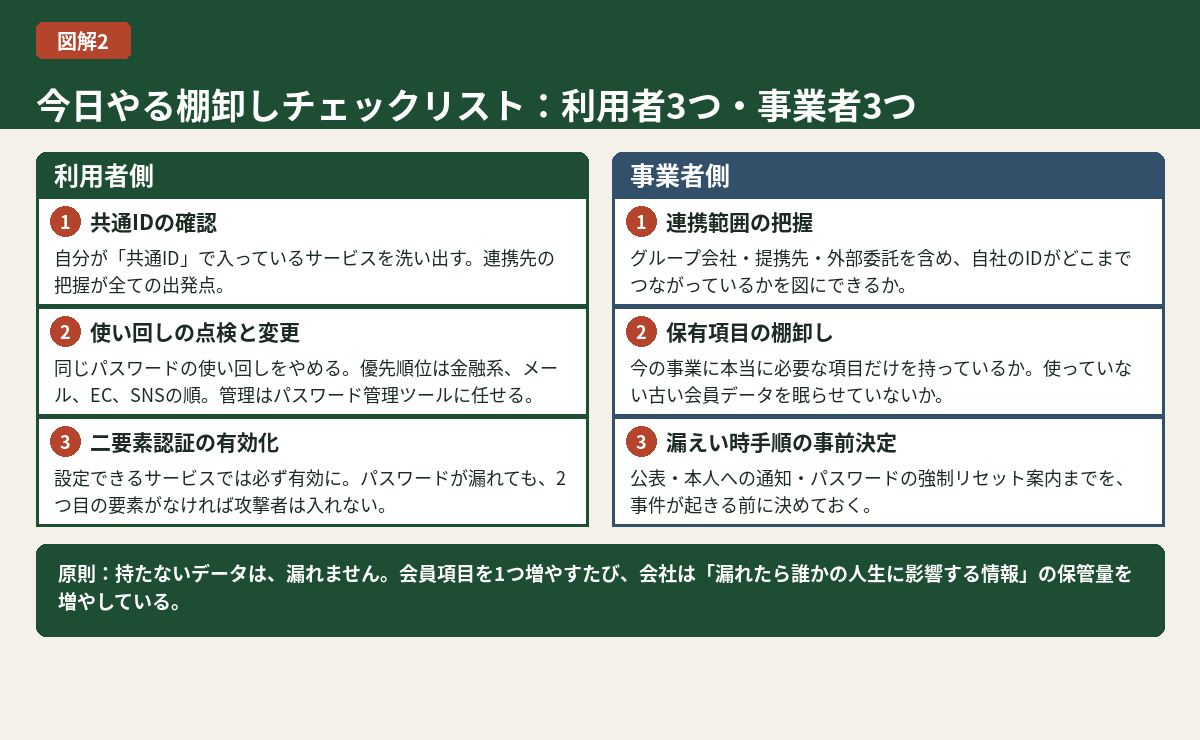
では利用者として、今日やるべきことは何か。難しい対策は要りません。棚卸しです。まず、自分が「共通ID」で入っているサービスを確認してください。次に、パスワードを使い回していないか点検し、使い回しているものは重要な順に変更します。サービスごとに違うパスワードを覚えきれないという人は、パスワード管理ツールに生成と保管を任せるのが現実解です。優先順位は、金融系、メール、EC、SNSの順が目安です。メールは他のサービスのパスワード再設定の受け皿になるため、特に重要です。そして、二要素認証を設定できるサービスでは、必ず有効にしてください。パスワードが漏れても、二つ目の要素がなければ攻撃者は入れません。手間は一度きりで、効果は恒常的です。あわせて、自分の端末側の防御も見直しておきたいところです。漏えいした情報を使った不審なログインやフィッシングは、端末のウイルス対策・セキュリティソフトである程度はじけます。外出先や出張先で公共のWi-Fiを使う機会が多い人は、通信を暗号化するVPNを併用すると、盗み見のリスクをさらに下げられます。覚えるパスワードは1つだけ「1Password」 ウイルスバスター クラウドNordVPN

事業者側の教訓:持たないデータは漏れない
次に事業者側の教訓です。共通IDは「持つ設計」です。ID基盤を持つということは、顧客の認証情報という、会社で最も狙われる資産を一手に預かるということと同義です。ここで思い出したい原則があります。持たないデータは、漏れません。当たり前に聞こえますが、会員登録の項目を1つ増やすたび、ポイント連携のためにデータを束ねるたび、会社は「漏れたら誰かの人生に影響する情報」の保管量を増やしています。利便性と引き換えにリスクを引き受けている自覚があるかどうかが、経営の差になります。
具体的には、3つの点検をおすすめします。1つ目は、自社のIDがどこまでつながっているかの把握です。グループ会社、提携先、外部委託のシステムを含め、認証が連携している範囲を図にできているでしょうか。2つ目は、預かっている情報の棚卸しです。今の事業に本当に必要な項目だけを持っているか、使っていない古い会員データを眠らせていないか。3つ目は、漏えいが起きた前提の手順です。公表、本人への通知、パスワードの強制リセット案内までを、平時に決めてあるかどうか。事件が起きてから考える会社と、起きる前に決めてある会社とでは、初動の速さも、顧客への誠実さもまったく違います。
もう1つ、経営者が押さえておきたい視点があります。共通IDの漏えいで問われるのは、技術力だけではないという点です。攻撃を受けたこと自体は、どれほど対策をしても完全には防げません。問われるのは、被害の範囲をどこまで小さく設計していたか、そして発覚後にどれだけ速く、正確に公表できたかです。パスワードをそのままの形で保存していないか、サービスごとに権限を分けているか、不要になったアカウントやデータを定期的に消しているか。こうした地味な設計の積み重ねが、いざというときの被害件数と、その後の信頼回復の速さを決めます。逆に言えば、これは平時の経営判断の領域です。セキュリティは情報システム部門だけの仕事ではなく、「顧客から何を預かるか」を決める経営の仕事だと捉え直すことが、今回の事件から得られる一番大きな教訓だと筆者は考えます。
最後に、ビジネスへの繋がりです。ID基盤は、これからの事業の土台そのものです。会員を束ね、データを活かし、複数のサービスを横断させる戦略は、ほぼすべての成長企業が通る道です。だからこそ、IDの設計は「集める技術」の問題であると同時に「守る責任」の問題でもあります。顧客は、便利だからIDを預けるのではありません。預けても大丈夫だと信じるから預けるのです。その信頼は、漏えいの有無だけでなく、起きたときに何を公表し、どう動いたかで決まります。今回の@cosmeの件は、化粧品に興味のない経営者にとっても、自社の会員設計を見直す格好の材料です。自社のIDは、いま誰の信頼を、どれだけの量、預かっているのか。今週のうちに一度、棚卸しの時間を取ることをおすすめします。
ウハウハ高等学校では、こうした「経営に効くニュースの読み解き」をメールマガジンでもお届けしています。明日の意思決定に使える形で整理してお送りしますので、まだの方はぜひご登録ください。
放課後・購買部
広告を含みます。
今日の棚卸しで使う対策ツールは、購買部でも確認できます。パスワードの生成と保管は1Password、端末の防御はウイルスバスター、公共Wi-Fiの通信保護はNordVPNが担当です。


一次情報はアイスタイル「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて」でも確認できます。一次情報はITmedia NEWS「アットコスメでも確認できます。一次情報はINTERNET Watch「ソースネクストでも確認できます。
出典と確認日
- アイスタイル「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて」(2026年11月2日公表)
- ITmedia NEWS「アットコスメ、会員約300万人分の情報漏えい 不正アクセスで」
- INTERNET Watch「ソースネクスト、不正アクセスでパスワード含む会員の個人情報最大約2252万件が流出」
確認日:2026年11月6日
合わせて読みたい
関連サイト
- コミッターズ:営業と販路開拓の実務コラム
- 令和の総合商社:あらゆる商いを、ひとつの窓口から
- SAMURAI TIMES:経営者のための士業情報メディア
- ニコニコデスク:仕事と暮らしの実務メディア
- 今日一日:心と生き方を整えるメディア
- HYPE:クリエイターのためのメディア
- 源氏小町:美容と健康のメディア
- Antithesis:常識を疑うメディア
- BUTSU×2:スキルと物の物々交換
- みんなの企業新聞:経営者の出会いと販路づくりの新聞
- ENERGY BANK:系統用蓄電池の専門メディア
- はてなブログ(ウハウハ高等学校|投資の教室):投資の教室
- アメブロ(令和の総合商社):令和の総合商社のアメブロ
- note(コミッターズ):コミッターズのnote